Backend For Frontend (BFF): Patrón de Seguridad para Aplicaciones Modernas
De 0 a producción: BFF con seguridad enterprise para aplicaciones modernas
La seguridad en aplicaciones modernas es crítica, especialmente cuando manejas datos sensibles de usuarios. Un solo punto débil puede comprometer información de miles de personas. En este artículo, voy a mostrar cómo implementar el patrón Backend For Frontend (BFF) con múltiples capas de seguridad para proteger arquitecturas de microservicios.
🎯 Este patrón aplica a cualquier aplicación moderna: e-commerce, fintech, salud, SaaS, IoT, gaming, logística, etc. La arquitectura y las capas de seguridad son las mismas, solo cambian los dominios de negocio.
📦 Recursos
- 🔗 Repositorio en GitHub: bff-financial-security
- 🏗️ Diagrama de Arquitectura Interactivo: Ver arquitectura completa
- 📖 Código Completo: Todo el código fuente, scripts de setup, certificados y configuración Docker están en el repositorio
🎯 El Problema
Imagina una aplicación moderna con arquitectura de microservicios. Podría ser:
- E-commerce: Productos, Carrito, Pedidos, Pagos
- Salud: Pacientes, Citas, Historias Clínicas, Recetas
- SaaS: Usuarios, Proyectos, Facturación, Analytics
- Fintech: Cuentas, Transacciones, Préstamos, Tarjetas
- Logística: Envíos, Tracking, Inventario, Rutas
- Gaming: Usuarios, Progreso, Store, Matchmaking
Para este artículo, usaremos un ejemplo de gestión de recursos (4 servicios típicos que encontrarías en fintech, e-commerce o SaaS):
- Servicio A (Recursos): gestiona recursos principales y movimientos
- Servicio B (Usuarios): perfiles y preferencias
- Servicio C (Procesos): solicitudes y flujos de trabajo
- Servicio D (Transacciones): operaciones y registros
💡 Los nombres específicos no importan - el patrón y la seguridad son idénticos sea fintech, e-commerce, salud o cualquier otro dominio.
❌ Arquitectura Insegura (Anti-patrón)
Frontend → Microservicio Saldo (directo)
Frontend → Microservicio Usuario (directo)
Frontend → Microservicio Préstamos (directo)
Frontend → Microservicio Tarjetas (directo)
Problemas de esta arquitectura:
- Superficie de ataque amplia: cada microservicio está expuesto directamente
- Sin control centralizado: no hay un punto único para aplicar políticas de seguridad
- Gestión de tokens compleja: el frontend debe manejar múltiples tokens
- Sin agregación: el frontend hace múltiples llamadas aumentando latencia
- CORS y rate limiting por servicio: configuración duplicada y compleja
✅ La Solución: Backend For Frontend (BFF)
Un BFF actúa como gatekeeper entre el frontend y los microservicios internos. El usuario nunca accede directamente a los microservicios.
Usuario → Frontend → BFF → Microservicios
                      ↓
                  Keycloak (CIAM)
Beneficios del BFF
- Punto único de entrada: todas las peticiones pasan por el BFF
- Validación centralizada: tokens, permisos, rate limiting en un solo lugar
- Agregación de datos: el BFF combina respuestas de múltiples servicios
- Microservicios protegidos: solo el BFF puede acceder a ellos
- Seguridad en capas: múltiples validaciones antes de llegar a los datos
🏗️ Arquitectura del Sistema
El sistema que vamos a construir tiene:
- Frontend: React + TypeScript con Keycloak.js
- Keycloak: CIAM (Customer Identity & Access Management) con OAuth2/OIDC
- BFF: Node.js + Express con TypeScript
- 4 Microservicios: Node.js + Express
- 4 Bases de datos PostgreSQL: una por microservicio (database per service pattern)
📦 Versiones utilizadas (Octubre 2026):
- Node.js:
20.10.0- TypeScript:
5.3.3- React:
18.2.0- Express:
4.18.2- Keycloak Server:
23.0.0- Keycloak.js:
23.0.0- PostgreSQL:
16.1- jsonwebtoken:
9.0.2- express-rate-limit:
7.1.5- opossum (circuit breaker):
8.1.1- helmet:
7.1.0- Docker Compose:
2.23.0
Diagrama de Arquitectura
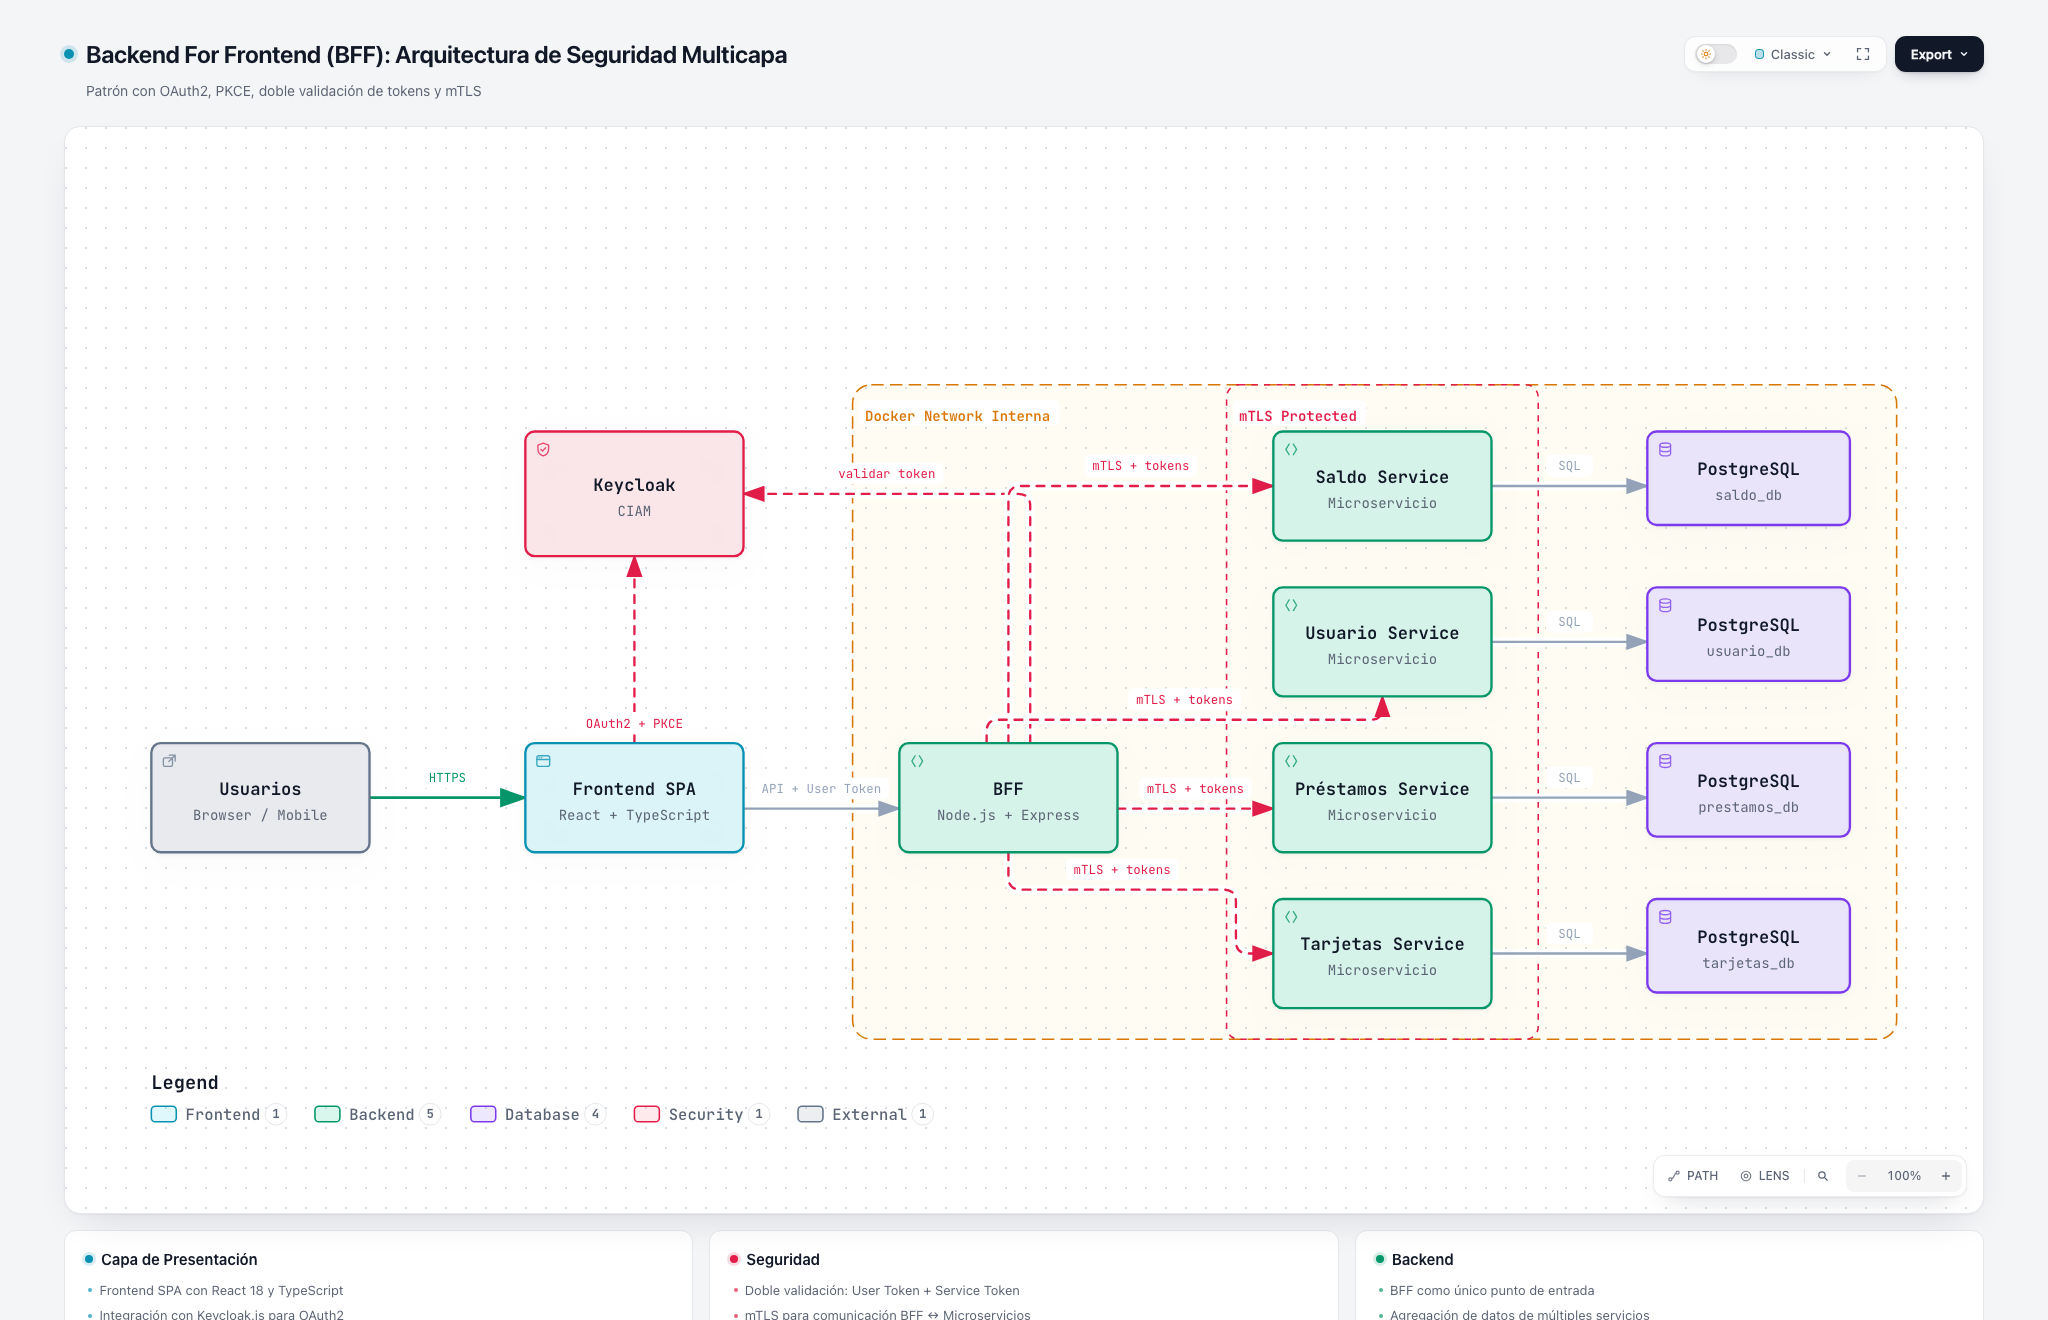
🔗 Ver diagrama interactivo completo aquí - Explora la arquitectura con zoom y tooltips
El diagrama muestra:
- Frontend SPA (React + Keycloak.js)
- Keycloak como CIAM (OAuth2 + OIDC)
- BFF como único punto de entrada
- 4 microservicios protegidos con mTLS
- Database per service pattern (4 PostgreSQL)
- Boundaries de seguridad (Docker Network + mTLS Zone)
🔐 Capas de Seguridad Implementadas
1️⃣ OAuth2 + OIDC con Keycloak
Keycloak maneja toda la autenticación de usuarios usando estándares abiertos:
- OAuth2: protocolo de autorización
- OIDC (OpenID Connect): capa de identidad sobre OAuth2
- JWT (JSON Web Tokens): tokens auto-contenidos con claims del usuario
Flujo de login:
1. Usuario → Frontend: Click "Login"
2. Frontend → Keycloak: Redirect (Authorization Code Flow)
3. Usuario → Keycloak: Ingresa credenciales
4. Keycloak → Frontend: Authorization Code
5. Frontend → Keycloak: Intercambia code por tokens (+ PKCE)
6. Keycloak → Frontend: Access Token + Refresh Token
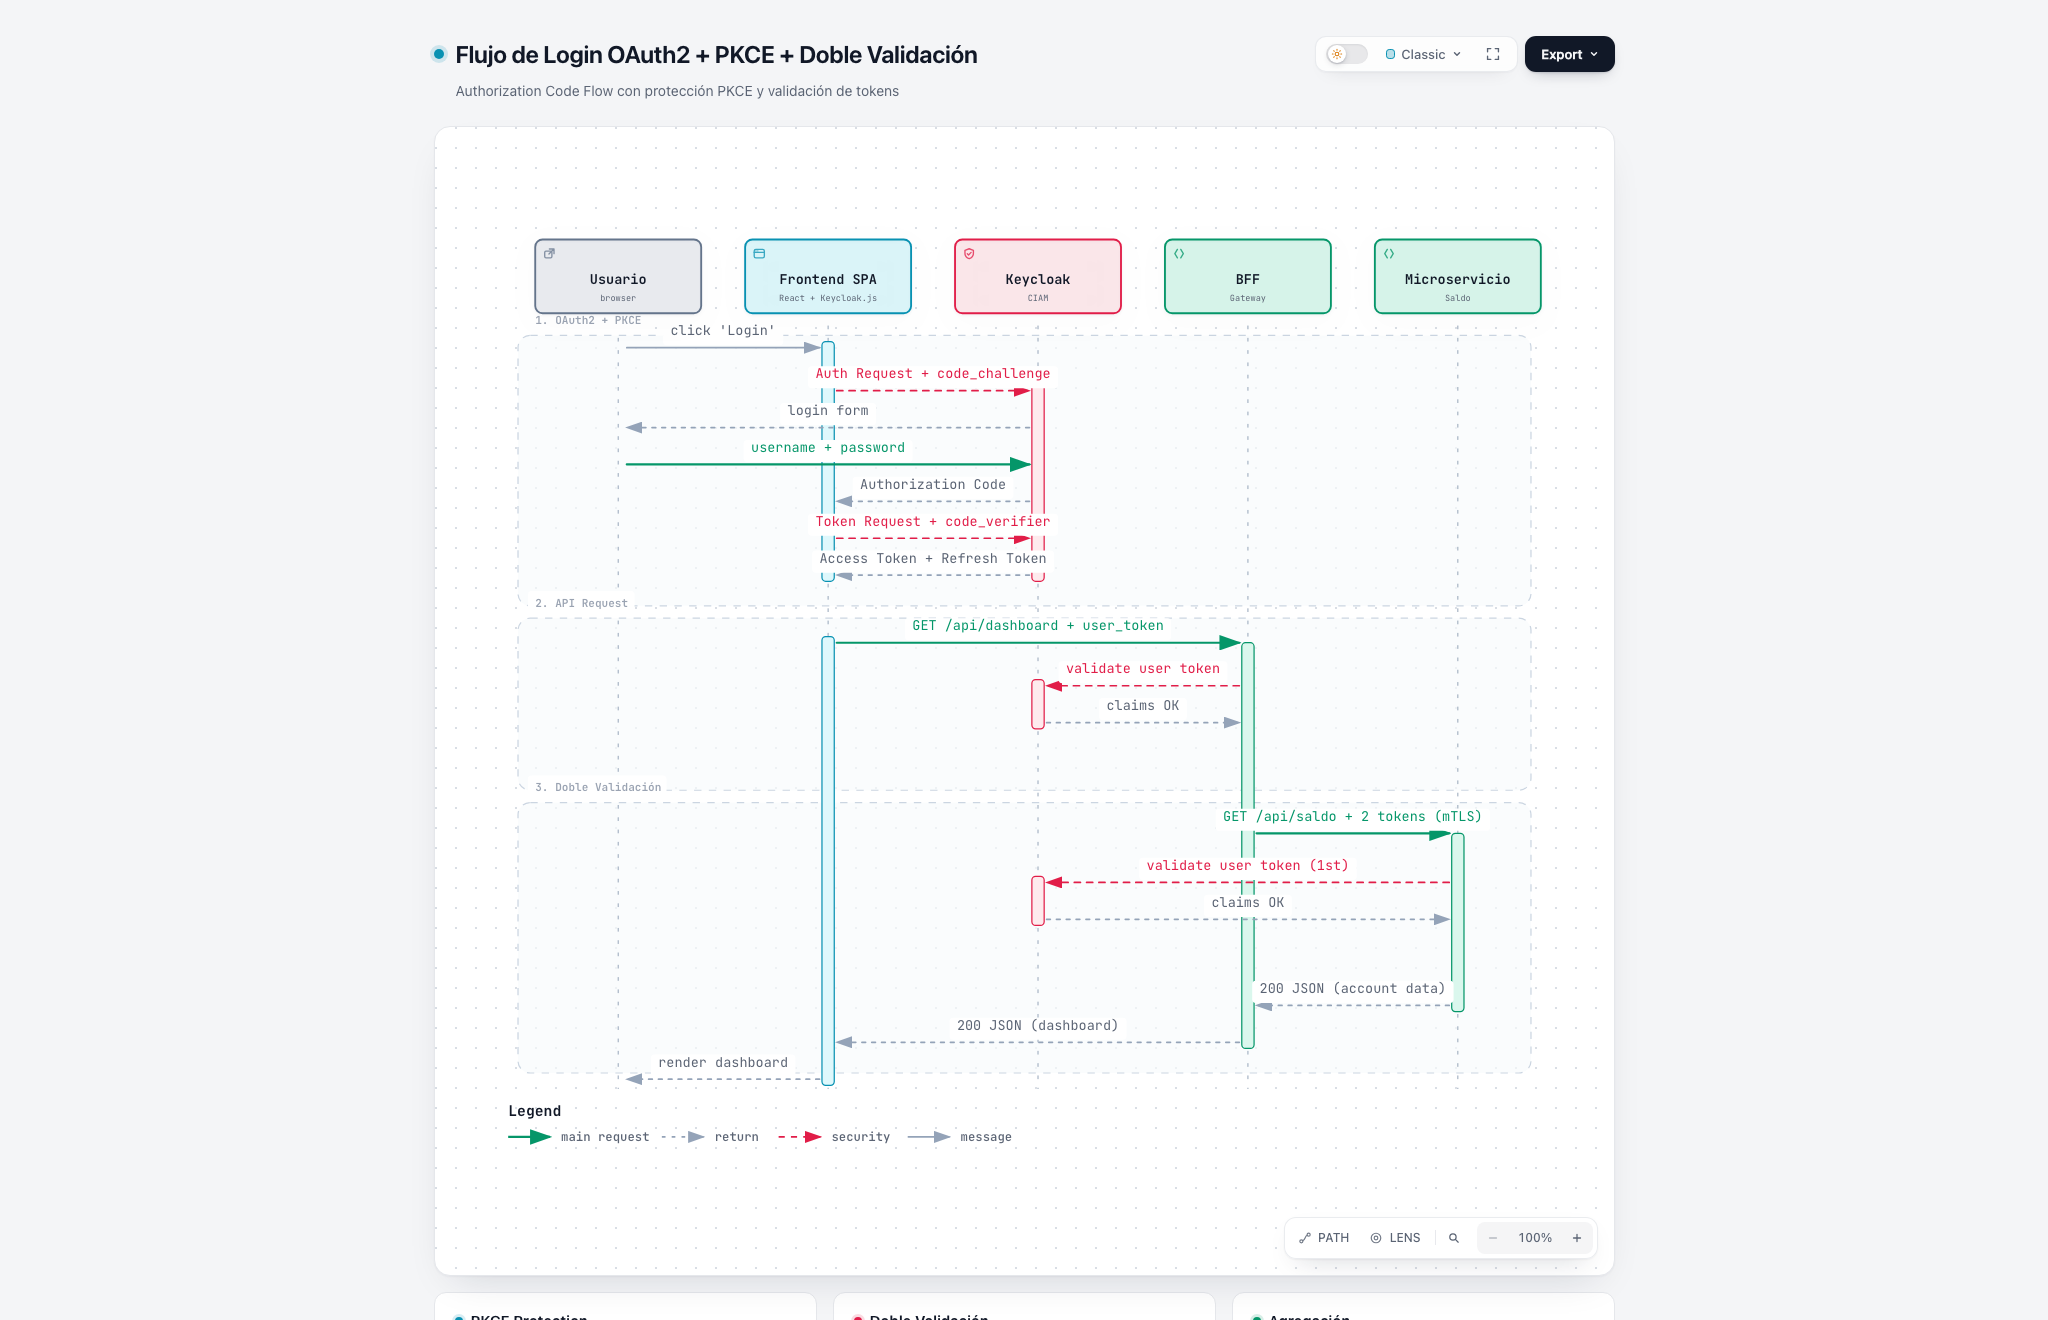
Este diagrama de secuencia muestra:
- Authorization Code Flow con protección PKCE
- Validación del user token en el BFF
- Doble validación en el microservicio (user token + service token)
- Agregación de respuestas de múltiples servicios
2️⃣ PKCE (Proof Key for Code Exchange)
Protege el flujo de autorización en aplicaciones públicas (SPA, mobile):
// Frontend - Keycloak config
const keycloak = new Keycloak({
  url: 'http://localhost:8080',
  realm: 'financial-banking',
  clientId: 'frontend-banking',
})

// Inicializar con PKCE
await keycloak.init({
  onLoad: 'check-sso',
  pkceMethod: 'S256', // ✅ SHA-256
})
¿Por qué PKCE?
Sin PKCE, un atacante podría interceptar el authorization code y usarlo. PKCE añade:
code_verifier: string aleatorio que solo el cliente conocecode_challenge: hash SHA-256 del verifier- El servidor solo acepta el code si viene con el verifier correcto
3️⃣ Doble Validación de Tokens
Esta es la clave de la seguridad del BFF. Cada request a un microservicio incluye DOS tokens:
Token 1: User Token (del usuario)
Header: X-User-Token: eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
Indica quién es el usuario y sus permisos.
Token 2: Service Token (del BFF)
Header: Authorization: Bearer eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
Indica que la petición viene de un servicio autorizado (el BFF), no directamente del usuario.
Implementación en el BFF:
// BFF - Obtener Service Token (Client Credentials Flow)
export const getServiceToken = async (): Promise<string> => {
  const response = await axios.post(
    `${keycloakUrl}/realms/${realm}/protocol/openid-connect/token`,
    new URLSearchParams({
      grant_type: 'client_credentials',
      client_id: 'bff-banking',
      client_secret: process.env.BFF_CLIENT_SECRET,
    })
  )

  return response.data.access_token
}

// BFF - Llamada a microservicio
const saldoResponse = await axios.get(
  'http://saldo-service:3001/api/saldo/cuentas',
  {
    headers: {
      'Authorization': `Bearer ${serviceToken}`, // Token del BFF
      'X-User-Token': userToken, // Token del usuario
    }
  }
)
Validación en el Microservicio:
// Microservicio - Middleware de validación
export const validateServiceToken = (req, res, next) => {
  const serviceToken = req.headers['authorization']?.replace('Bearer ', '')

  if (!serviceToken) {
    return res.status(401).json({ error: 'Service token required' })
  }

  jwt.verify(serviceToken, getPublicKey(), (err, decoded) => {
    if (err) {
      return res.status(401).json({ error: 'Invalid service token' })
    }

    // Verificar que es un servicio autorizado
    const allowedServices = ['bff-banking']
    if (!allowedServices.includes(decoded.azp)) {
      return res.status(403).json({ error: 'Unauthorized service' })
    }

    next()
  })
}

export const validateUserToken = (req, res, next) => {
  const userToken = req.headers['x-user-token']

  if (!userToken) {
    return res.status(401).json({ error: 'User token required' })
  }

  jwt.verify(userToken, getPublicKey(), (err, decoded) => {
    if (err) {
      return res.status(401).json({ error: 'Invalid user token' })
    }

    req.user = decoded // Datos del usuario
    next()
  })
}

// Ruta protegida con doble validación
router.get('/cuentas',
  validateServiceToken, // Primero: ¿viene del BFF?
  validateUserToken,    // Segundo: ¿quién es el usuario?
  getCuentas
)
¿Por qué dos tokens?
- Service Token: garantiza que solo el BFF puede llamar al microservicio
- User Token: el microservicio sabe quién es el usuario para aplicar RBAC
- Si un atacante roba el User Token, no puede usarlo directamente contra los microservicios (necesita también el Service Token)
4️⃣ mTLS (Mutual TLS)
Los microservicios solo aceptan conexiones del BFF usando certificados mutuos:
# Generar CA (Autoridad Certificadora)
openssl genrsa -out ca.key 4096
openssl req -new -x509 -days 3650 -key ca.key -out ca.crt

# Generar certificado para el BFF
openssl genrsa -out bff.key 2048
openssl req -new -key bff.key -out bff.csr
openssl x509 -req -in bff.csr -CA ca.crt -CAkey ca.key \
  -CAcreateserial -out bff.crt -days 365

# Generar certificado para Saldo Service
openssl genrsa -out saldo.key 2048
openssl req -new -key saldo.key -out saldo.csr
openssl x509 -req -in saldo.csr -CA ca.crt -CAkey ca.key \
  -CAcreateserial -out saldo.crt -days 365
Configuración del HTTP client en el BFF:
const saldoClient = axios.create({
  baseURL: 'https://saldo-service:3001',
  httpsAgent: new https.Agent({
    cert: fs.readFileSync('/app/certs/bff.crt'),
    key: fs.readFileSync('/app/certs/bff.key'),
    ca: fs.readFileSync('/app/certs/ca.crt'),
    rejectUnauthorized: true, // ✅ Verificar certificado del servidor
  })
})
5️⃣ Rate Limiting
Protección contra abuso y ataques de fuerza bruta:
import rateLimit from 'express-rate-limit'

const limiter = rateLimit({
  windowMs: 15 * 60 * 1000, // 15 minutos
  max: 100, // 100 requests por ventana
  message: {
    error: 'Too Many Requests',
    message: 'Demasiadas peticiones, intenta más tarde.',
  },
  standardHeaders: true,
  legacyHeaders: false,
})

app.use('/api/', limiter)
6️⃣ Circuit Breaker
Resiliencia ante fallos de microservicios usando Opossum:
import CircuitBreaker from 'opossum'

const breaker = new CircuitBreaker(
  async (url: string) => {
    return await saldoClient.get(url)
  },
  {
    timeout: 5000, // 5 segundos
    errorThresholdPercentage: 50, // Abrir después de 50% de errores
    resetTimeout: 30000, // Reintentar después de 30 segundos
  }
)

breaker.on('open', () => {
  console.log('⚠️ Circuit breaker ABIERTO para Saldo Service')
})

breaker.on('halfOpen', () => {
  console.log('🔄 Circuit breaker SEMI-ABIERTO, probando...')
})

breaker.on('close', () => {
  console.log('✅ Circuit breaker CERRADO, servicio recuperado')
})

// Uso
const saldo = await breaker.fire('/api/saldo/cuentas')
Estados del Circuit Breaker:
- CLOSED (cerrado): todo funciona normalmente
- OPEN (abierto): el servicio falla, se bloquean las peticiones
- HALF-OPEN (semi-abierto): después del timeout, prueba una petición
7️⃣ Security Headers con Helmet
import helmet from 'helmet'

app.use(helmet({
  contentSecurityPolicy: {
    directives: {
      defaultSrc: ["'self'"],
      scriptSrc: ["'self'"],
      styleSrc: ["'self'", "'unsafe-inline'"],
    },
  },
  hsts: {
    maxAge: 31536000, // 1 año
    includeSubDomains: true,
  },
}))
Headers aplicados:
X-Content-Type-Options: nosniffX-Frame-Options: DENYX-XSS-Protection: 1; mode=blockStrict-Transport-Security: max-age=31536000Content-Security-Policy: ...
8️⃣ CORS Restrictivo
import cors from 'cors'

const allowedOrigins = ['http://localhost:5173']

app.use(cors({
  origin: (origin, callback) => {
    if (!origin || allowedOrigins.includes(origin)) {
      callback(null, true)
    } else {
      callback(new Error('Not allowed by CORS'))
    }
  },
  credentials: true,
}))
9️⃣ Data Masking en Logs
NUNCA loguear datos sensibles completos:
const maskSensitiveData = (data: any): any => {
  const sensitiveFields = ['password', 'token', 'cvv', 'pin', 'card_number']

  for (const key in data) {
    if (sensitiveFields.some(field => key.toLowerCase().includes(field))) {
      if (key.includes('token')) {
        data[key] = data[key].substring(0, 8) + '***' // Solo primeros 8 chars
      } else if (key.includes('card')) {
        data[key] = '****' + data[key].slice(-4) // Solo últimos 4
      } else {
        data[key] = '***' // Ocultar completamente
      }
    }
  }

  return data
}

logger.info('User login', maskSensitiveData({
  userId: '123',
  token: 'eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9.long-token-here',
  cardNumber: '4532-1234-5678-9001'
}))
// Output: { userId: '123', token: 'eyJhbGci***', cardNumber: '****9001' }
🔟 Input Validation con Zod
import { z } from 'zod'

const SaldoQuerySchema = z.object({
  userId: z.string().uuid(),
  periodo: z.enum(['dia', 'semana', 'mes', 'año']).optional(),
  limit: z.number().min(1).max(100).optional(),
})

app.get('/api/saldo', async (req, res) => {
  try {
    const query = SaldoQuerySchema.parse(req.query)
    // ✅ Query validado y tipado
    const saldo = await getSaldo(query.userId, query.periodo)
    res.json(saldo)
  } catch (error) {
    if (error instanceof z.ZodError) {
      return res.status(400).json({
        error: 'Invalid input',
        details: error.errors,
      })
    }
    throw error
  }
})
📊 Flujo Completo: Request al Dashboard
Veamos cómo funciona todo junto cuando el usuario accede a su dashboard:
1. Usuario → Frontend: Accede a /dashboard

2. Frontend → BFF: GET /api/dashboard
   Headers:
     - Authorization: Bearer <user-token>

3. BFF: Valida user token con Keycloak ✅

4. BFF: Verifica rate limit ✅

5. BFF → Keycloak: Obtiene service token (Client Credentials)

6. BFF: Llamadas paralelas a microservicios (con circuit breaker):

   6a. BFF → Saldo Service: GET /api/saldo/cuentas
       Headers:
         - Authorization: Bearer <service-token>
         - X-User-Token: <user-token>

   6b. BFF → Usuario Service: GET /api/usuario/perfil
       Headers:
         - Authorization: Bearer <service-token>
         - X-User-Token: <user-token>

   6c. BFF → Préstamos Service: GET /api/prestamos/resumen
       Headers:
         - Authorization: Bearer <service-token>
         - X-User-Token: <user-token>

   6d. BFF → Tarjetas Service: GET /api/tarjetas/resumen
       Headers:
         - Authorization: Bearer <service-token>
         - X-User-Token: <user-token>

7. Microservicio (cada uno):
   7a. Valida service token ✅
   7b. Valida user token ✅
   7c. Verifica permisos RBAC ✅
   7d. Query a su base de datos PostgreSQL
   7e. Retorna datos al BFF

8. BFF: Agrega todas las respuestas en un solo JSON

9. BFF: Aplica data masking en logs

10. BFF → Frontend: Respuesta agregada
    {
      "user": { ... },
      "saldo": { ... },
      "prestamos": { ... },
      "tarjetas": { ... }
    }

11. Frontend: Renderiza dashboard
Implementación del endpoint dashboard en el BFF:
router.get('/', validateAuth, async (req, res) => {
  const userToken = req.userToken
  const serviceToken = await getServiceToken()

  // Llamadas paralelas con circuit breaker
  const [saldoResult, usuarioResult, prestamosResult, tarjetasResult] =
    await Promise.allSettled([
      saldoBreaker.fire('/api/saldo/cuentas', {
        headers: { 'X-User-Token': userToken }
      }),
      usuarioBreaker.fire('/api/usuario/perfil', {
        headers: { 'X-User-Token': userToken }
      }),
      prestamosBreaker.fire('/api/prestamos/resumen', {
        headers: { 'X-User-Token': userToken }
      }),
      tarjetasBreaker.fire('/api/tarjetas/resumen', {
        headers: { 'X-User-Token': userToken }
      }),
    ])

  // Agregar respuestas
  const dashboard = {
    user: usuarioResult.status === 'fulfilled' ? usuarioResult.value.data : null,
    saldo: saldoResult.status === 'fulfilled' ? saldoResult.value.data : null,
    prestamos: prestamosResult.status === 'fulfilled' ? prestamosResult.value.data : null,
    tarjetas: tarjetasResult.status === 'fulfilled' ? tarjetasResult.value.data : null,
  }

  res.json({ success: true, data: dashboard })
})
💾 Base de Datos: Database Per Service
Cada microservicio tiene su propia base de datos PostgreSQL:
-- saldo_db
CREATE TABLE cuentas (
    id UUID PRIMARY KEY DEFAULT gen_random_uuid(),
    user_id VARCHAR(255) NOT NULL,
    numero_cuenta VARCHAR(20) UNIQUE NOT NULL,
    tipo_cuenta VARCHAR(20) NOT NULL,
    saldo DECIMAL(15,2) NOT NULL,
    moneda VARCHAR(3) DEFAULT 'USD',
    estado VARCHAR(20) DEFAULT 'activa'
);

CREATE TABLE movimientos (
    id UUID PRIMARY KEY DEFAULT gen_random_uuid(),
    cuenta_id UUID REFERENCES cuentas(id),
    tipo VARCHAR(20) NOT NULL,
    monto DECIMAL(15,2) NOT NULL,
    fecha TIMESTAMP DEFAULT NOW()
);
Ventajas:
- ✅ Independencia entre servicios
- ✅ Escalado independiente
- ✅ Fallo aislado (si cae una DB, las otras siguen)
- ✅ Tecnologías diferentes por servicio si es necesario
🚀 Cómo Levantar el Proyecto
1. Generar certificados mTLS
./scripts/generate-certs.sh
2. Configurar variables de entorno
cp .env.example .env
# Editar .env si es necesario
3. Levantar con Docker Compose
./scripts/setup-all.sh
Esto levanta:
- ✅ Keycloak (auto-import del realm)
- ✅ 4 PostgreSQL con datos de demo
- ✅ 4 Microservicios
- ✅ BFF
- ✅ Frontend
4. Acceder
- Frontend: http://localhost:5173
- BFF: http://localhost:4000
- Keycloak: http://localhost:8080
5. Login con usuarios de prueba
juan.perez/Password123!(customer)maria.gonzalez/Password123!(premium-customer)admin/Admin123!(admin)
📝 Consideraciones de Compliance
Dependiendo de tu dominio, este patrón facilita el cumplimiento de estándares regulatorios:
| Dominio | Framework | Requisitos que el BFF facilita |
|---|---|---|
| Fintech/Pagos | PCI DSS | Encriptación en tránsito, control de acceso, logging, tokenización |
| Salud | HIPAA (US), GDPR (EU) | Audit trails, data masking, access controls, consent management |
| General/SaaS | SOC 2 Type II | Logging centralizado, rate limiting, autenticación MFA |
| Europa | GDPR | Data minimization (BFF no almacena), audit logs, right to deletion |
| Gobierno | FedRAMP, FISMA | Strong authentication, encryption, access controls |
Ejemplo: PCI DSS para Pagos con Tarjeta
Para aplicaciones que procesan pagos con tarjeta, PCI DSS exige requisitos específicos:
✅ Requisitos implementados:
- Nunca almacenar CVV/CVC: Solo números de tarjeta tokenizados
- Encriptación en tránsito: TLS 1.3 everywhere (mTLS)
- Encriptación en reposo: PostgreSQL con encryption at rest
- Logging y auditoría: Todos los accesos registrados
- Segregación de redes: Docker networks aisladas
- Rate limiting: Protección contra brute force
- Strong authentication: OAuth2 + MFA (soportado por Keycloak)
Tokenización de números de tarjeta:
// NUNCA almacenar:
const tarjeta = '4532-1234-5678-9001' // ❌

// Almacenar hash + últimos 4:
const tarjetaHash = crypto
  .createHash('sha256')
  .update(tarjeta)
  .digest('hex') // ✅

const ultimos4 = tarjeta.slice(-4) // ✅

await db.query(
  'INSERT INTO tarjetas (numero_tarjeta_hash, ultimos_4_digitos) VALUES ($1, $2)',
  [tarjetaHash, ultimos4]
)
🎓 Mejores Prácticas
1. Principio de Least Privilege
// Keycloak - Configurar roles granulares
Roles:
  - customer: read:saldo, read:tarjetas
  - premium-customer: customer + write:prestamos
  - admin: all

// Middleware RBAC
export const requireRole = (...roles: string[]) => {
  return (req, res, next) => {
    const userRoles = req.user.realm_access?.roles || []
    const hasRole = roles.some(role => userRoles.includes(role))

    if (!hasRole) {
      return res.status(403).json({ error: 'Insufficient permissions' })
    }

    next()
  }
}

// Uso
router.post('/prestamos/solicitar',
  validateAuth,
  requireRole('customer', 'premium-customer'),
  solicitarPrestamo
)
2. Timeouts en todas las llamadas
const saldoClient = axios.create({
  baseURL: 'http://saldo-service:3001',
  timeout: 10000, // 10 segundos ✅
})
3. Health Checks
app.get('/health', async (req, res) => {
  const checks = {
    database: await checkDatabase(),
    keycloak: await checkKeycloak(),
    microservices: {
      saldo: await checkService('http://saldo-service:3001/health'),
      usuario: await checkService('http://usuario-service:3002/health'),
    }
  }

  const allHealthy = Object.values(checks).every(c => c === true)

  res.status(allHealthy ? 200 : 503).json({
    status: allHealthy ? 'healthy' : 'degraded',
    checks,
  })
})
4. Idempotencia en mutaciones
// Usar idempotency keys en operaciones críticas
router.post('/transferencias',
  validateAuth,
  async (req, res) => {
    const { idempotencyKey } = req.body

    // Verificar si ya se procesó
    const existing = await redis.get(`idempotency:${idempotencyKey}`)
    if (existing) {
      return res.json(JSON.parse(existing))
    }

    // Procesar transferencia
    const result = await processTransferencia(req.body)

    // Guardar resultado
    await redis.setex(`idempotency:${idempotencyKey}`, 86400, JSON.stringify(result))

    res.json(result)
  }
)
🔮 Próximos Pasos
Para llevar este sistema a producción:
- Kubernetes: Deployar en K8s con Helm charts
- Service Mesh: Istio o Linkerd para mTLS automático
- Observabilidad: Prometheus + Grafana + Jaeger
- CDN: CloudFront o Cloudflare para el frontend
- WAF: Web Application Firewall (AWS WAF, Cloudflare)
- Secrets Management: HashiCorp Vault
- CI/CD: GitHub Actions con tests de seguridad (SAST, DAST)
- Backup: Estrategia de backup automatizado
- Disaster Recovery: Plan de DR con RTO/RPO definidos
- Penetration Testing: Auditorías de seguridad regulares
📚 Recursos
- Código completo: [GitHub Repository]
- Diagrama interactivo: [Ver arquitectura]
- OAuth2/OIDC: https://oauth.net/2/
- Keycloak: https://www.keycloak.org/
- PCI DSS: https://www.pcisecuritystandards.org/
- OWASP Top 10: https://owasp.org/www-project-top-ten/
🌍 ¿Cuándo Usar Este Patrón?
El BFF con seguridad multicapa es ideal para cualquier aplicación moderna que:
- Maneje datos sensibles de usuarios
- Tenga arquitectura de microservicios
- Necesite proteger servicios internos
- Requiera agregación de datos
- Tenga múltiples clientes (web, mobile, IoT)
Ejemplos de otros dominios:
| Dominio | Microservicios | Datos sensibles |
|---|---|---|
| E-commerce | Catálogo, Carrito, Pedidos, Pagos | Tarjetas, direcciones, historial |
| Salud | Pacientes, Citas, Recetas, Lab | Historia clínica, diagnósticos |
| SaaS B2B | Usuarios, Proyectos, Billing, Analytics | Datos corporativos, métricas |
| Logística | Envíos, Tracking, Inventario | Ubicaciones, clientes |
| Gaming | Usuarios, Progreso, Store, Matchmaking | Datos personales, pagos |
El código base es el mismo, solo cambias:
- Los nombres de los microservicios
- Los esquemas de base de datos
- La lógica de negocio
La seguridad (OAuth2, doble validación, mTLS, rate limiting, etc.) permanece igual.
⚖️ Trade-offs y Limitaciones
Como cualquier patrón arquitectónico, el BFF tiene costos y casos donde no es la mejor opción.
❌ Cuándo NO usar un BFF
- Aplicación simple con 1-2 servicios: El BFF agrega complejidad innecesaria. Para aplicaciones monolíticas o con muy pocos servicios, la autenticación directa es suficiente.
- Equipos muy pequeños (1-2 developers): Mantener BFF + múltiples microservicios + CIAM requiere capacidad operacional que un equipo pequeño podría no tener.
- Latencia ultra-crítica (gaming real-time, trading): El BFF añade un hop de red adicional (~10-50ms en red local, más en producción). Para aplicaciones donde cada milisegundo cuenta, puede ser un problema.
- APIs públicas para terceros: Si tu objetivo es exponer una API REST pública que otros consuman, un API Gateway tradicional es más apropiado que un BFF (que está diseñado para un frontend específico).
💰 Costos de este patrón
- Complejidad operacional: Un componente más que desplegar, monitorear, escalar y mantener
- Single point of failure: El BFF se convierte en un cuello de botella. Debe ser altamente disponible (load balanced, auto-scaling)
- Overhead de doble validación: Validar dos tokens (user + service) añade ~5-15ms por request
- Curva de aprendizaje: El equipo debe entender OAuth2, OIDC, JWT, mTLS, circuit breakers, etc.
⚠️ Qué NO resuelve este patrón
- Validación de lógica de negocio: El BFF valida autenticación/autorización, pero los microservicios deben validar sus propias reglas de negocio (ej: saldo suficiente, límites de crédito)
- Disponibilidad del CIAM: Si Keycloak/Auth0/Cognito cae, todo el sistema queda inaccesible. Necesitas un plan de contingencia.
- Rate limiting distribuido: La implementación mostrada es por-instancia-de-BFF. Para rate limiting global necesitas Redis u otra solución distribuida.
- Costos de infraestructura: Más servicios = más contenedores/VMs = mayor costo cloud
🚧 No probado en este ejemplo
- Múltiples tipos de clientes: Web + Mobile + IoT requiere estrategia de BFF-per-client-type o GraphQL
- Carga sostenida a escala: Esta demo funciona en desarrollo. En producción necesitarás load testing, caching, CDN, etc.
- Disaster recovery: No se implementó failover automático de Keycloak ni backups de las bases de datos
- Observabilidad completa: Faltan métricas detalladas, tracing distribuido (OpenTelemetry), alertas
📊 Alternativas a considerar
| Patrón | Cuándo usarlo | Trade-off vs BFF |
|---|---|---|
| API Gateway | APIs públicas, múltiples clientes sin agregación | ✅ Más simple, ❌ Sin agregación por cliente |
| GraphQL | Frontend necesita queries flexibles | ✅ Queries dinámicas, ❌ Más complejo de implementar |
| Service Mesh (Istio, Linkerd) | Muchos microservicios (>10) | ✅ mTLS automático, ❌ Overhead alto, curva aprendizaje |
| Monolito modular | Equipo pequeño, product-market fit incierto | ✅ Simplicidad, ❌ Escalado limitado |
Regla general: Empieza simple (monolito o pocos servicios) y evoluciona hacia BFF cuando:
- Tienes >3 microservicios que el frontend consume
- Necesitas agregación de datos
- La seguridad es crítica (datos sensibles, compliance)
- El equipo tiene capacidad operacional para manejarlo
🎯 Conclusión
El patrón BFF con múltiples capas de seguridad es esencial para aplicaciones modernas que manejan datos sensibles. Los puntos clave son:
✅ Nunca exponer microservicios directamente al frontend ✅ Doble validación de tokens: user token + service token ✅ mTLS para comunicación service-to-service ✅ Rate limiting y circuit breakers para resiliencia ✅ Logging con data masking para compliance ✅ Input validation en todos los endpoints ✅ Security headers y CORS restrictivo
La seguridad no es un feature, es un requisito fundamental. Cada capa de seguridad suma, y la combinación de todas ellas crea un sistema robusto y confiable.
¿Preguntas o comentarios? ¡Déjalos abajo! 👇
Tags: #ciberseguridad #backend #arquitectura #oauth2 #nodejs #microservicios #keycloak #bff #designpatterns
About the author
I have a bachelor's degree in Technology from the University of Palermo, a Master in Information Security from the University of Murcia and different certifications such as CISSP | CISM | CDPSE | CCSK | CSX | MCSA | SMAC™️ | DSOE | DEPC | CSFPC | CSFPC | 5x AWS Certified.
He is currently CISO at Klar, a Mexican Fintech. He was fortunate to be awarded as CISO of the Year in Argentina in 2021 and was among the Top 100 CISO's in the World in 2022.
A lover of new technologies, he has developed a career in DevSecOps and Cloud Security at Eko Party, the largest security conference in Latin America.
Comments
Join the discussionNo comments yet. Be the first to comment.